パスキー認証
パスキー認証によるサインインについてご説明します。
セキュリティ強化のため、エンドユーザー様の認証にパスキーを追加しました。
パスキーとはなにか
パスキーは、端末の中の秘密鍵で毎回署名して本人であることを示す認証方法です。
サービス側には公開鍵しか置かないため、仮にサーバーから漏れても悪用できません。
また、登録したサイト(ドメイン)でしか使えないので、偽サイトにだまされても使われません。
既存のメールによるコード認証は安全ですか。
メールによるコード認証も暗号化され時間制限のあるコードで毎回サインインするため安全です。
既存のメールによるコード認証とパスキーの両方を選択することはできますか。
両方を選択することはできません。
メールOTPとパスキーの違い
| 説明 | メールOTP | パスキー |
|---|---|---|
| フィッシング | 偽サイトにコードを入力しない運用が必須 | 登録したサイトでしか動かないので偽サイトでは使えない |
| メール乗っ取り | メール乗っ取りが発生しない前提の運用が必須 | 影響を受けない |
| 通信傍受 | 暗号化しているため傍受できない | 暗号化しているため傍受できない |
| 情報漏洩 | 暗号化された一時的なコードであるため解読できない | 公開鍵だけなので悪用できない |
設定方法
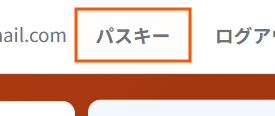
1.ログイン後に[パスキー]をクリック
2.登録する任意の名前(デバイス名など)を入力します。
2.ご使用のデバイスを選びます。
3.PINの初期値を入力し入力したPINは忘れないようにしてください。
万が一お忘れになった場合、弊社でも解読ができません。
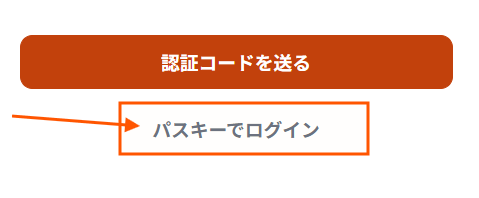
4.次回以降[パスキーでログイン]をご選択ください。
解決しない場合は、お問い合わせ窓口からご連絡ください。